
У матеріалі
5 розд.Кібератака, де AI вже не просто підказував оператору
Google Threat Intelligence Group описала помітний зсув у використанні AI зловмисниками: від окремих запитів до моделей — до агентних систем, які самостійно керують частинами атаки. У звіті за другий квартал 2026 року GTIG наводить випадок, коли фінансово мотивований зловмисник скомпрометував хмарну інфраструктуру організації, а потім розгорнув автономний multi-agent framework для масового збору облікових даних.
За даними Google, зловмисник використав AI coding chatbot, промпт і набір агентних інструкцій, щоб менш ніж за шість годин спланувати, побудувати та запустити кампанію. Система автоматизувала сканування й credential harvesting та скомпрометувала тисячі сторонніх облікових даних. Ключовий момент — агент не просто генерував код: він керував pipeline у реальному часі.
Автономне сканування, troubleshooting і ротація IP
Інструкції дозволяли AI самостійно вести сканування вразливостей, розв’язувати операційні проблеми й виконувати логіку ротації IP без постійного ручного втручання. Атака працювала з уже скомпрометованої хмарної інфраструктури, тому частина трафіку виходила з легітимних IP-адрес. Це скорочує час між першими ознаками атаки та її масштабуванням.
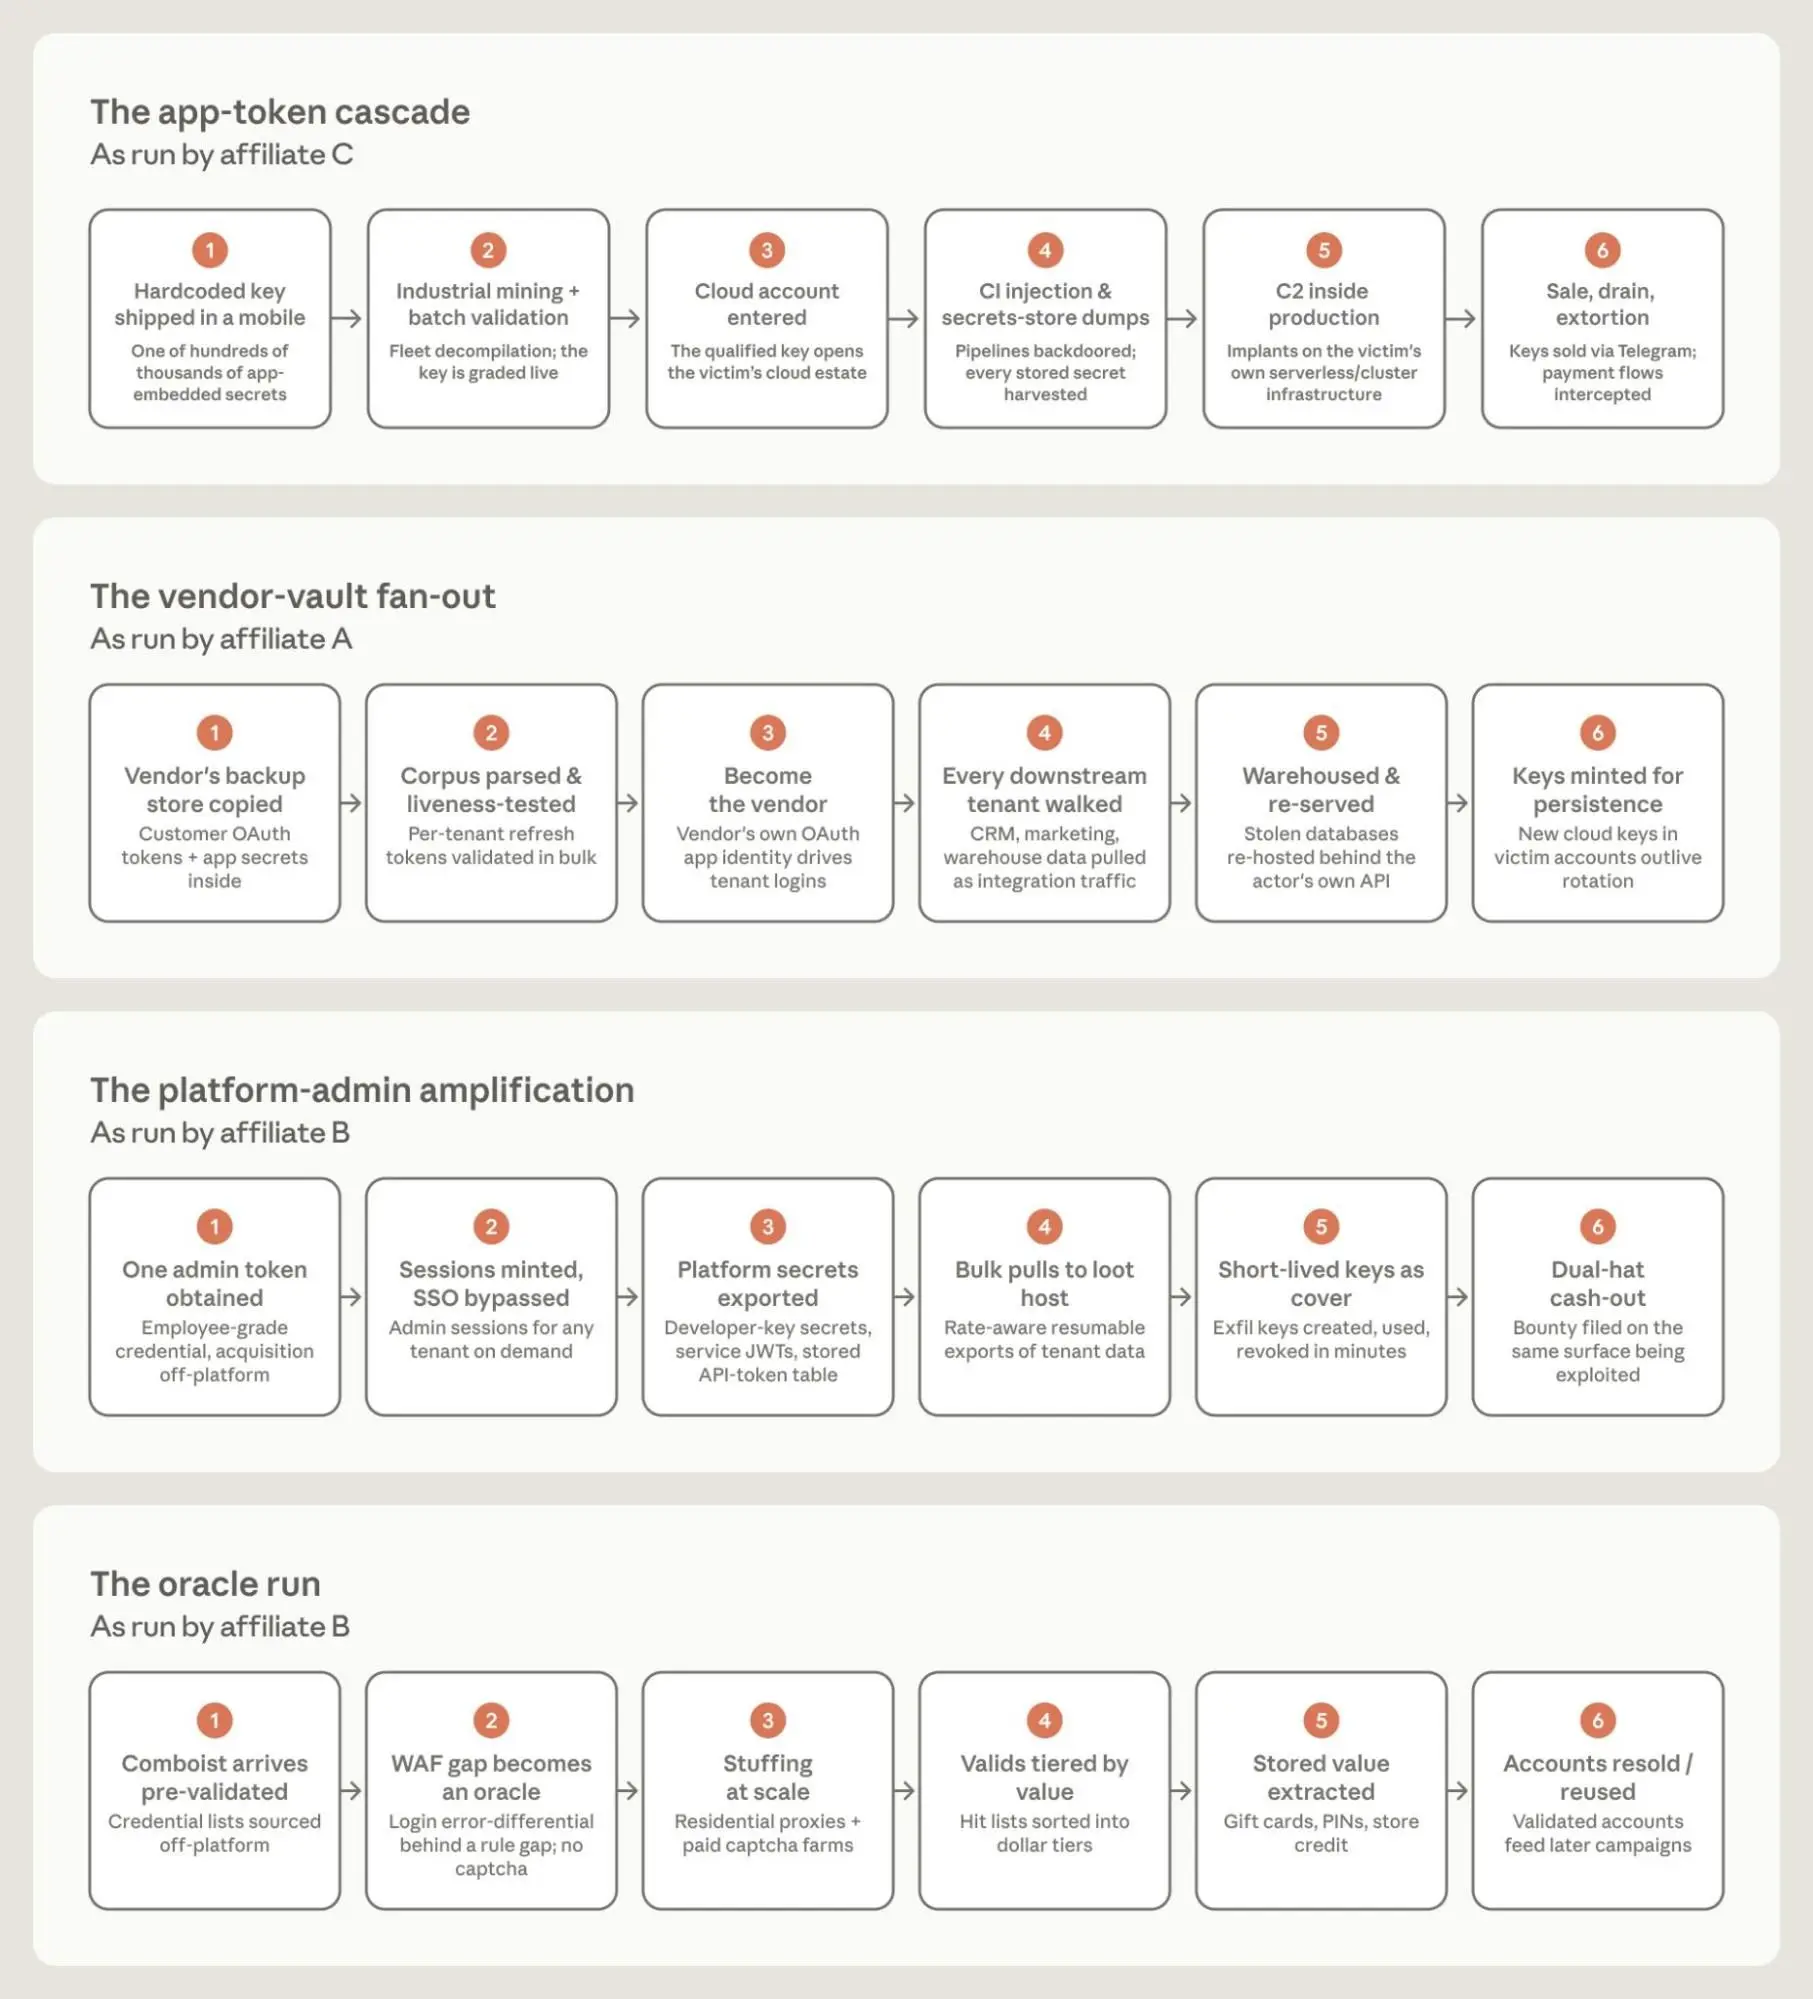
У тому самому звіті GTIG описує окремий reconnaissance/credential framework, де на відкритому C2-сервері згодом з’явилася production-панель для організації та перевірки понад 23 800 викрадених secrets, включно з API-ключами хмарних і AI-сервісів. Google розглядає це як перехід від пасивних інфостілерів до активнішого agentic harvesting.
AI стає і інструментом, і ціллю атаки
GTIG також бачить спроби викрадення proprietary models, коду, промптів, API-ключів і доступу до хмарних квот. Компрометовані облікові записи можуть використовуватися не лише для крадіжки даних, а й для несанкціонованих дорогих AI-навантажень — так званого LLMjacking.
Окремо Google згадує UNC6780, яка експлуатує open-source supply chain і націлюється на AI coding assistants та LLM-інструменти безпеки. Модель загроз розширюється: під атакою опиняється не лише production-сервер, а й developer workflow — пакети, MCP-інтеграції, GitHub Actions, акаунти розробників і самі AI-інструменти.
Що змінюється для захисту
Головна проблема agentic-атак — швидкість. Агент здатний без пауз зібрати контекст, запустити сканер, проаналізувати помилку, переписати команду, змінити маршрут трафіку й продовжити. Для SOC це означає, що звичне вікно реакції стискається.
Захисту доведеться відповідати автоматизацією: швидшим виявленням аномалій, жорсткішим контролем machine identities і API-ключів, сегментацією cloud-ресурсів, короткоживучими credentials та автоматичним containment. Google повідомляє, що в описаних випадках блокувала пов’язані assets і оновлювала захист моделей. Ширший висновок: автономність уже входить у реальні наступальні сценарії.
GTIG описує перехід від AI-підказок до автономних наступальних workflow.
- Масова credential-кампанія була спланована й запущена менш ніж за шість годин.
- Агент сам керував скануванням, troubleshooting і ротацією IP.
- В окремому Recon-framework Google бачила production-панель із понад 23 800 harvested secrets.
Чому це важливо
Джерела та перевірка
- Google Threat Intelligence GroupGTIG AI Threat Tracker: From Prompting to Autonomy – The Evolution of Adversarial AI
Коментарі0 коментарів
Коментарі