
У матеріалі
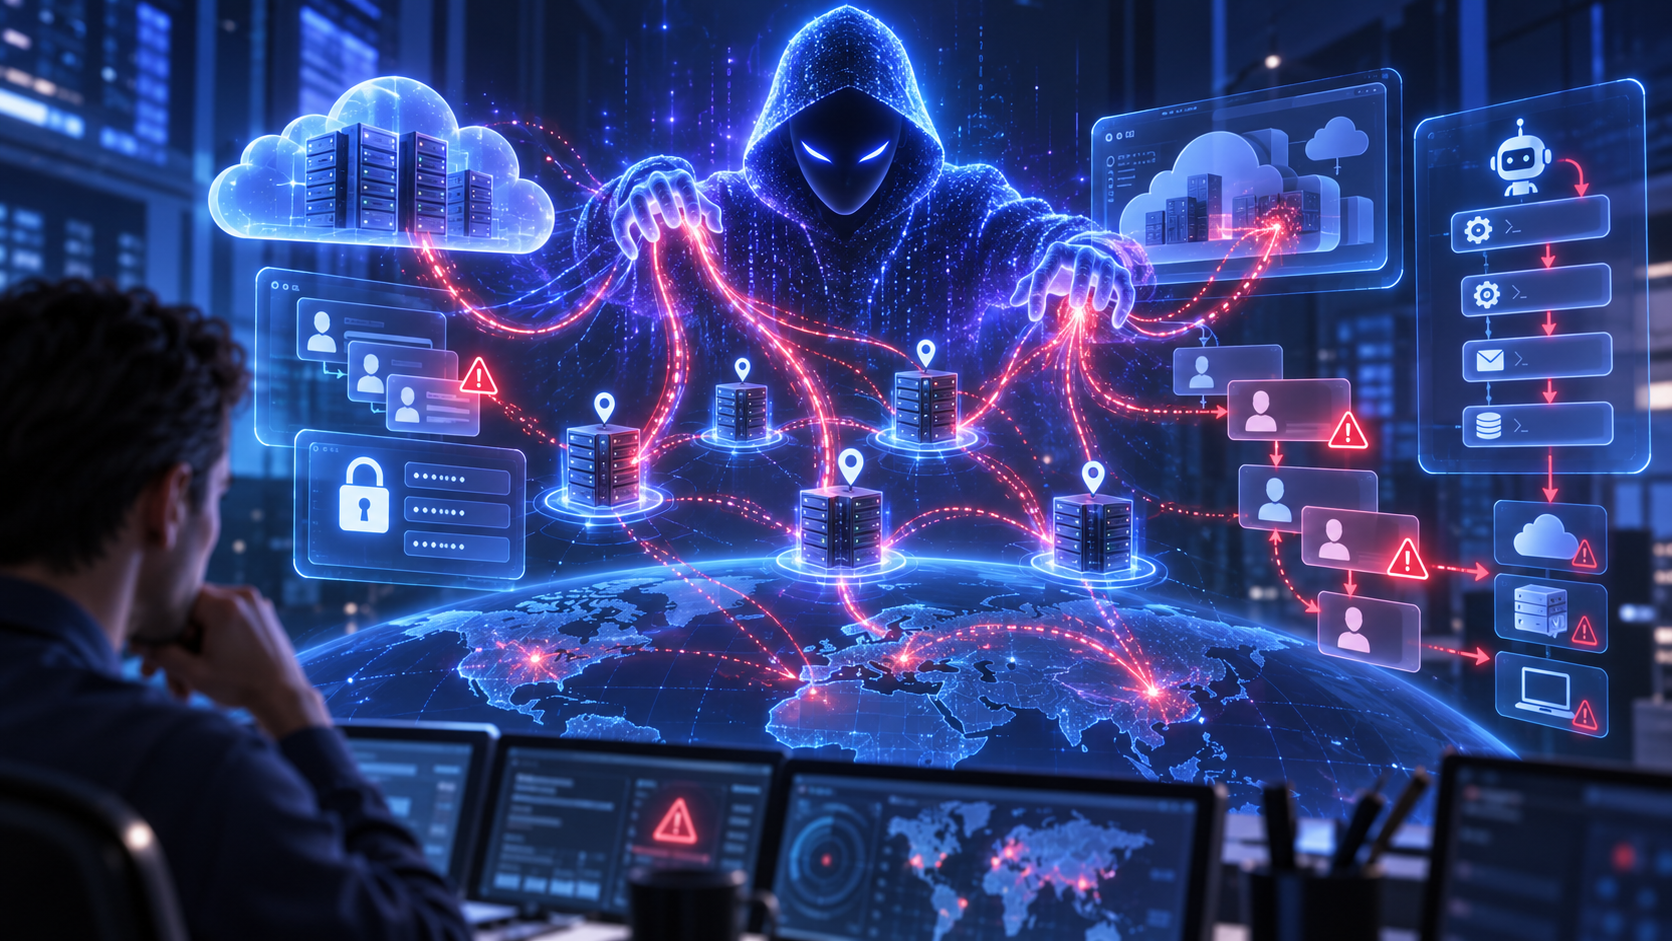
4 розд.Вересневий звіт Anthropic про протидію зловживанням AI цікавий тим, що він знімає з теми весь поверхневий пафос. Ніякої магії, ніякого голлівудського «штучний інтелект вийшов з-під контролю». Замість цього компанія показує набагато важливішу річ: зловмисники вже використовують AI як прискорювач робочих процесів — у кіберопераціях, шахрайстві, впливових кампаніях, спробах біологічного misuse, conventional weapons research і, що особливо важливо для інформаційного середовища, у виробництві масштабованого маніпулятивного контенту.
Звіт охоплює активність, яку Anthropic відстежила й зірвала в період із грудня 2025 по серпень 2026 року. Компанія говорить про сім напрямів ризику: cyber operations, influence operations, surveillance, scams and fraud, biological misuse, conventional weapons development та illicit distillation. Суть документа не в тому, що AI «сам щось зробив», а в тому, наскільки швидко люди навчилися вбудовувати моделі у свої шкідливі пайплайни.
Що нового в цьому звіті
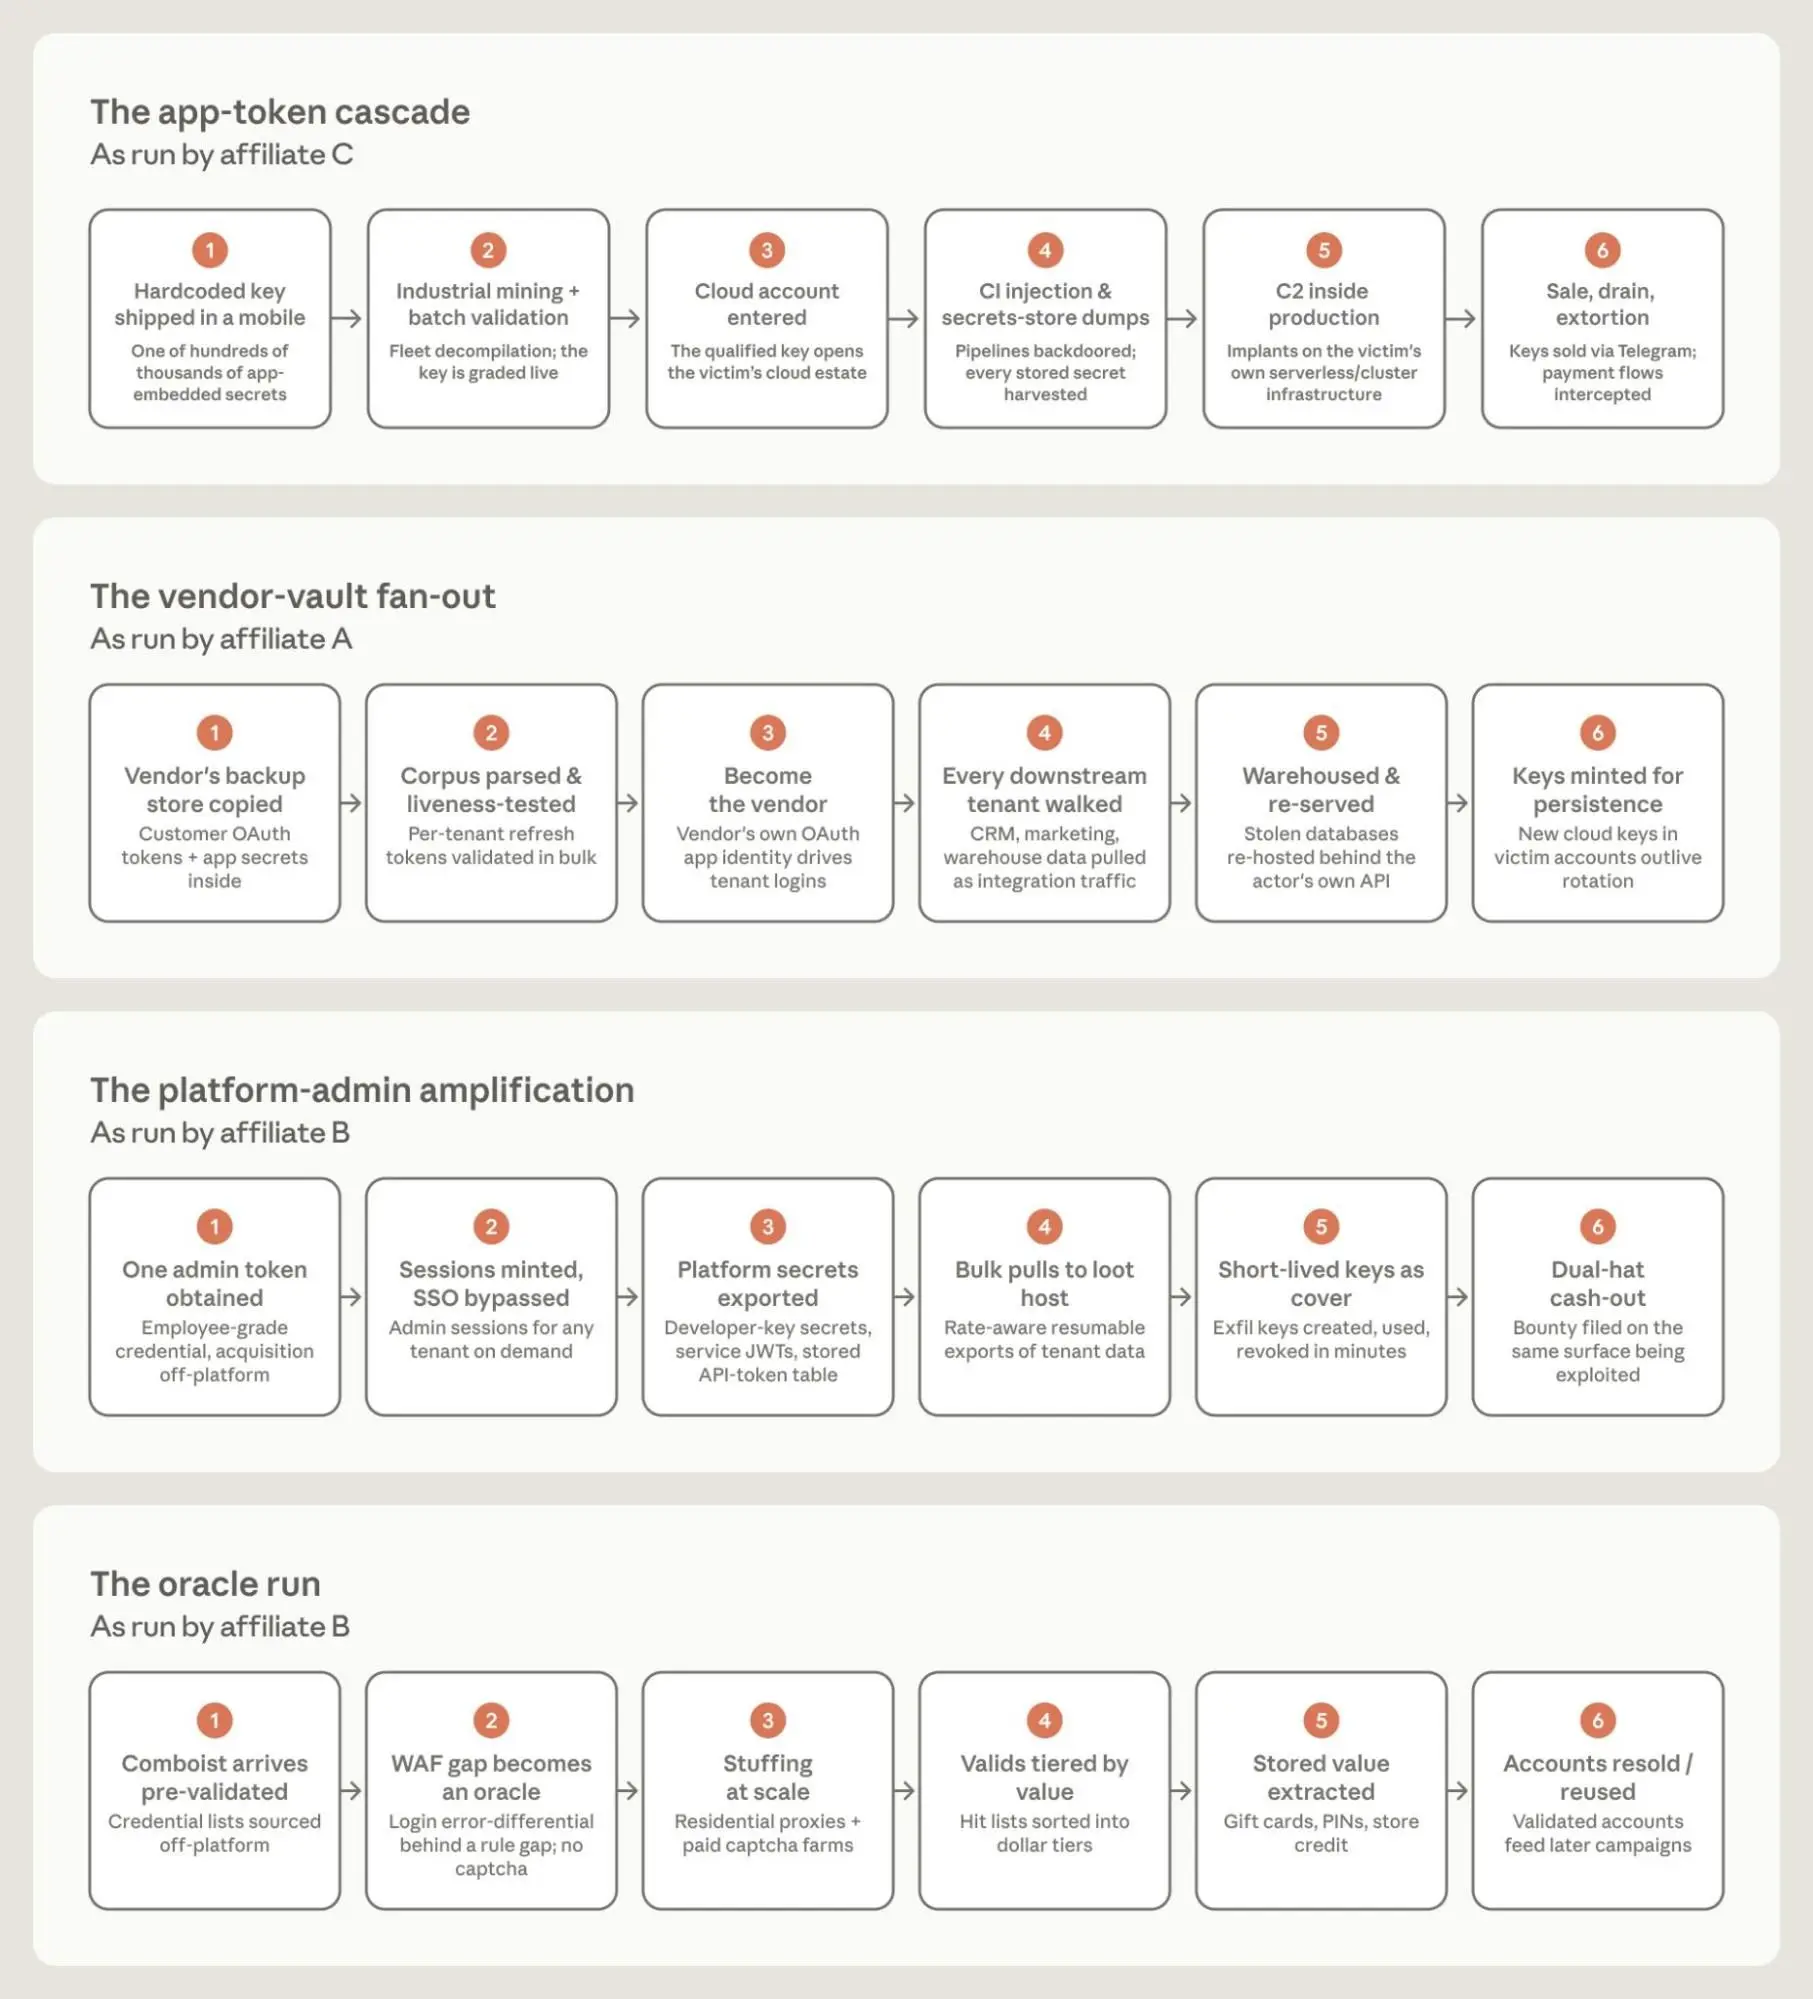
Головна цінність вересневого звіту — конкретика. Anthropic не обмежується загальними попередженнями. Компанія описує кейси, де Claude використовували для OSINT, розвідки поверхні атаки, побудови workflow для кіберактивності, автоматизації фейкових акаунтів, впливових операцій і навіть для схем, пов’язаних з обходом KYC та перехопленням процедур верифікації. Саме завдяки такій конкретиці видно справжню роль AI: він не замінює зловмисника, але радикально зменшує вартість і час виконання багатьох кроків.
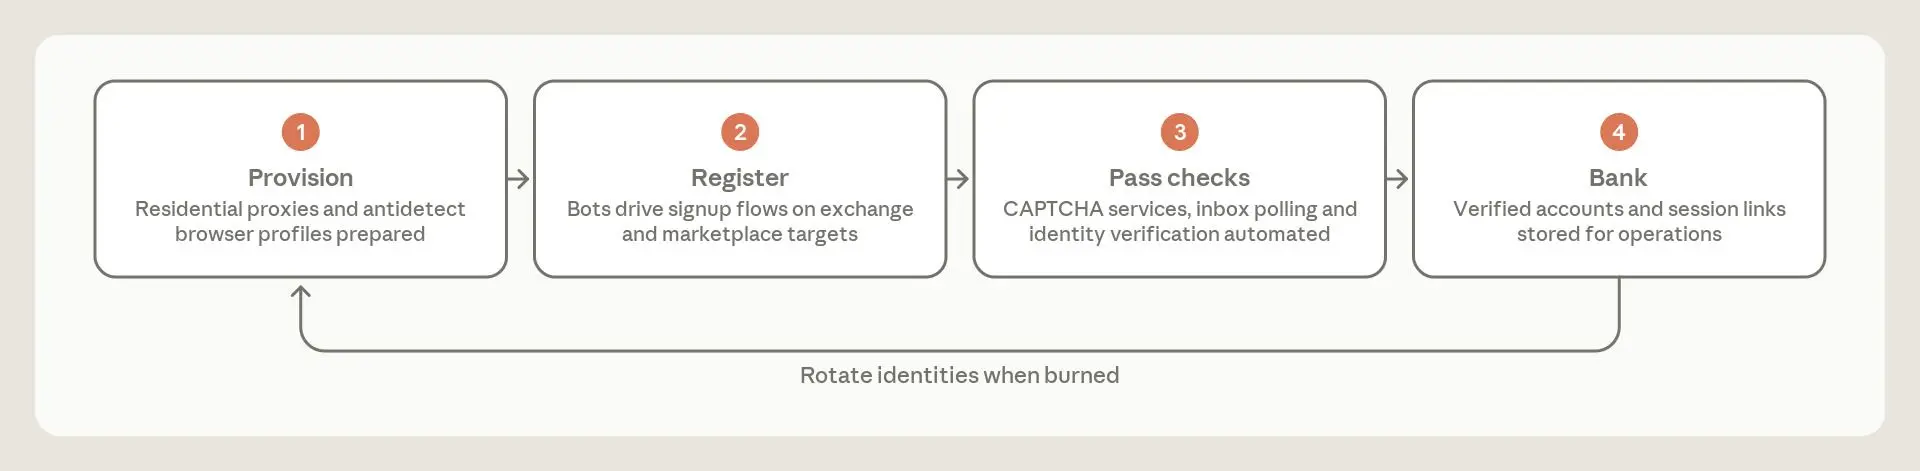
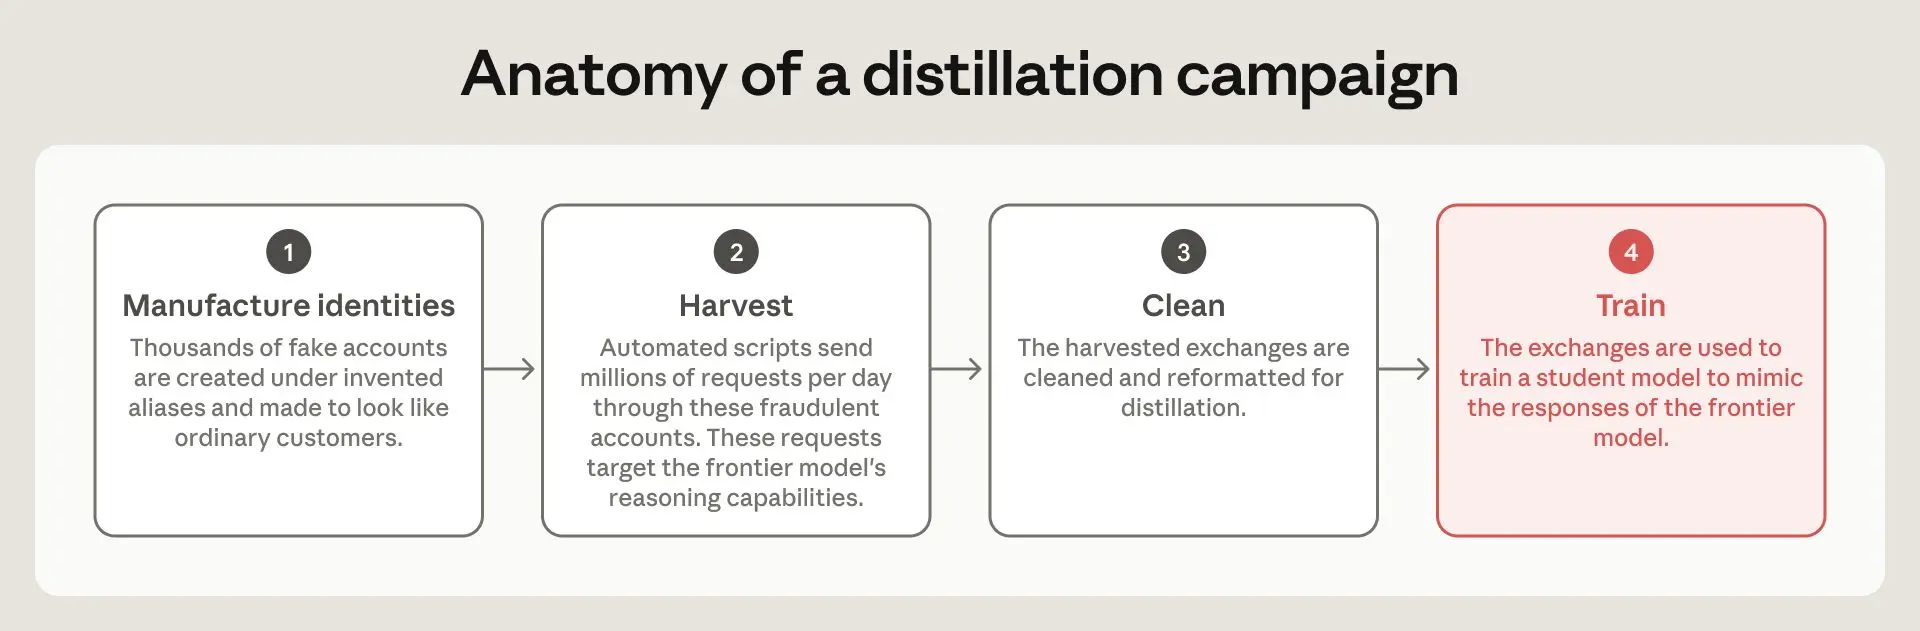
Ще один важливий момент — Anthropic прямо говорить про спроби обходу географічних і продуктових обмежень, про викрадені ключі доступу, проксі-сервіси, масове створення облікових записів і незаконне «дистилювання» reasoning-capabilities frontier-моделей. Це вже не дискусія про абстрактну безпеку майбутнього, а про цілком прикладну операційну реальність AI-ринку.
Чому це важливо не тільки для кібербезпеки
Звіт Anthropic важливий не лише для CISO чи security-команд. Він має прямий стосунок до редакцій, контент-проєктів, платформи з user-generated content і взагалі до будь-якого бізнесу, де є публічна комунікація. Причина проста: щойно AI зменшує вартість створення текстів, сторінок, акаунтів, легенд і дрібних допоміжних матеріалів, інформаційні операції стають дешевшими, масовішими та швидшими.
Це не означає, що кожен довгий текст у мережі тепер фейковий. Але це означає, що редакційна гігієна, перевірка джерел, контроль якості акаунтів, rate limiting, поведінкові сигнали, модерація й походження контенту стають критично важливими. Для проєктів на кшталт соціальних платформ або новинних агрегаторів це вже не nice-to-have, а базова оборона.
Що з цього випливає для власників сайтів, медіа та платформ
Найважливіший висновок із документа дуже приземлений: AI треба сприймати як мультиплікатор операцій. Якщо раніше атака, сірий контент-проєкт або мережа псевдоекспертних сайтів вимагали більшу команду, більше часу і більше грошей, то тепер частину рутинних кроків можна масштабувати швидше. Саме тому власники сайтів мають дивитися не лише на контент як такий, а на весь ланцюг: реєстрації, публікації, модерацію, патерни поведінки, зовнішні посилання, темпи створення матеріалів, повторюваність структури й аномальні сигнали.
Для України це теж дуже практична історія. Ми давно живемо в середовищі інформаційного тиску, фейків, ботомереж і контентних маніпуляцій. Тепер до цього додається ще й дешевший, швидший AI-інструментарій. Тому будь-який новий медіапроєкт або community-платформа має будувати захист не постфактум, а одразу на рівні архітектури: від антиспаму до модераційних черг, від source labeling до інструментів внутрішньої верифікації.
Головний сенс звіту
Anthropic фактично говорить ринку: не драматизуйте не там, де треба, але й не недооцінюйте ризик. Шкода не в тому, що модель «стає злою», а в тому, що вона стає корисним інструментом у руках людей, які вже мають намір робити шкідливі речі. І саме тому відкриті звіти такого типу важливі — вони дають не абстрактний страх, а матеріал для реальної підготовки.
Для звичайного читача це означає просту річ: у найближчі роки доведеться ще уважніше дивитися на походження контенту, дивні мережі сайтів, однотипні акаунти й «занадто зручні» інформаційні кампанії. Для власників платформ — що AI безпеки більше не можна відкладати «на потім».
Anthropic показала, що AI вже став прискорювачем шкідливих операцій.
- Звіт охоплює сім напрямів ризику: від кібероперацій до шахрайства й впливових кампаній.
- Моделі знижують вартість і час багатьох рутинних кроків у зловмисних пайплайнах.
- Для медіа, платформ і сайтів це означає необхідність сильнішої модерації та верифікації.
Коментарі0 коментарів
Коментарі