
В материале
5 разд.Кибератака, где AI уже не просто подсказывал оператору
Google Threat Intelligence Group описала заметный сдвиг в использовании AI злоумышленниками: от отдельных запросов к моделям — к агентным системам, которые самостоятельно управляют частями атаки. В отчёте за второй квартал 2026 года GTIG приводит случай, когда финансово мотивированный злоумышленник скомпрометировал облачную инфраструктуру организации, а затем развернул автономный multi-agent framework для массового сбора учётных данных.
По данным Google, атакующий использовал AI coding chatbot, промпт и набор агентных инструкций, чтобы менее чем за шесть часов спланировать, построить и запустить кампанию. Система автоматизировала сканирование и credential harvesting и скомпрометировала тысячи сторонних учётных данных. Ключевой момент — агент не просто генерировал код: он управлял pipeline в реальном времени.
Автономное сканирование, troubleshooting и ротация IP
Инструкции позволяли AI самостоятельно вести поиск уязвимостей, решать операционные проблемы и выполнять ротацию IP без постоянного ручного вмешательства. Атака работала из уже скомпрометированной облачной инфраструктуры, поэтому часть трафика исходила с легитимных IP-адресов. Это сокращает время между первыми признаками атаки и её масштабированием.
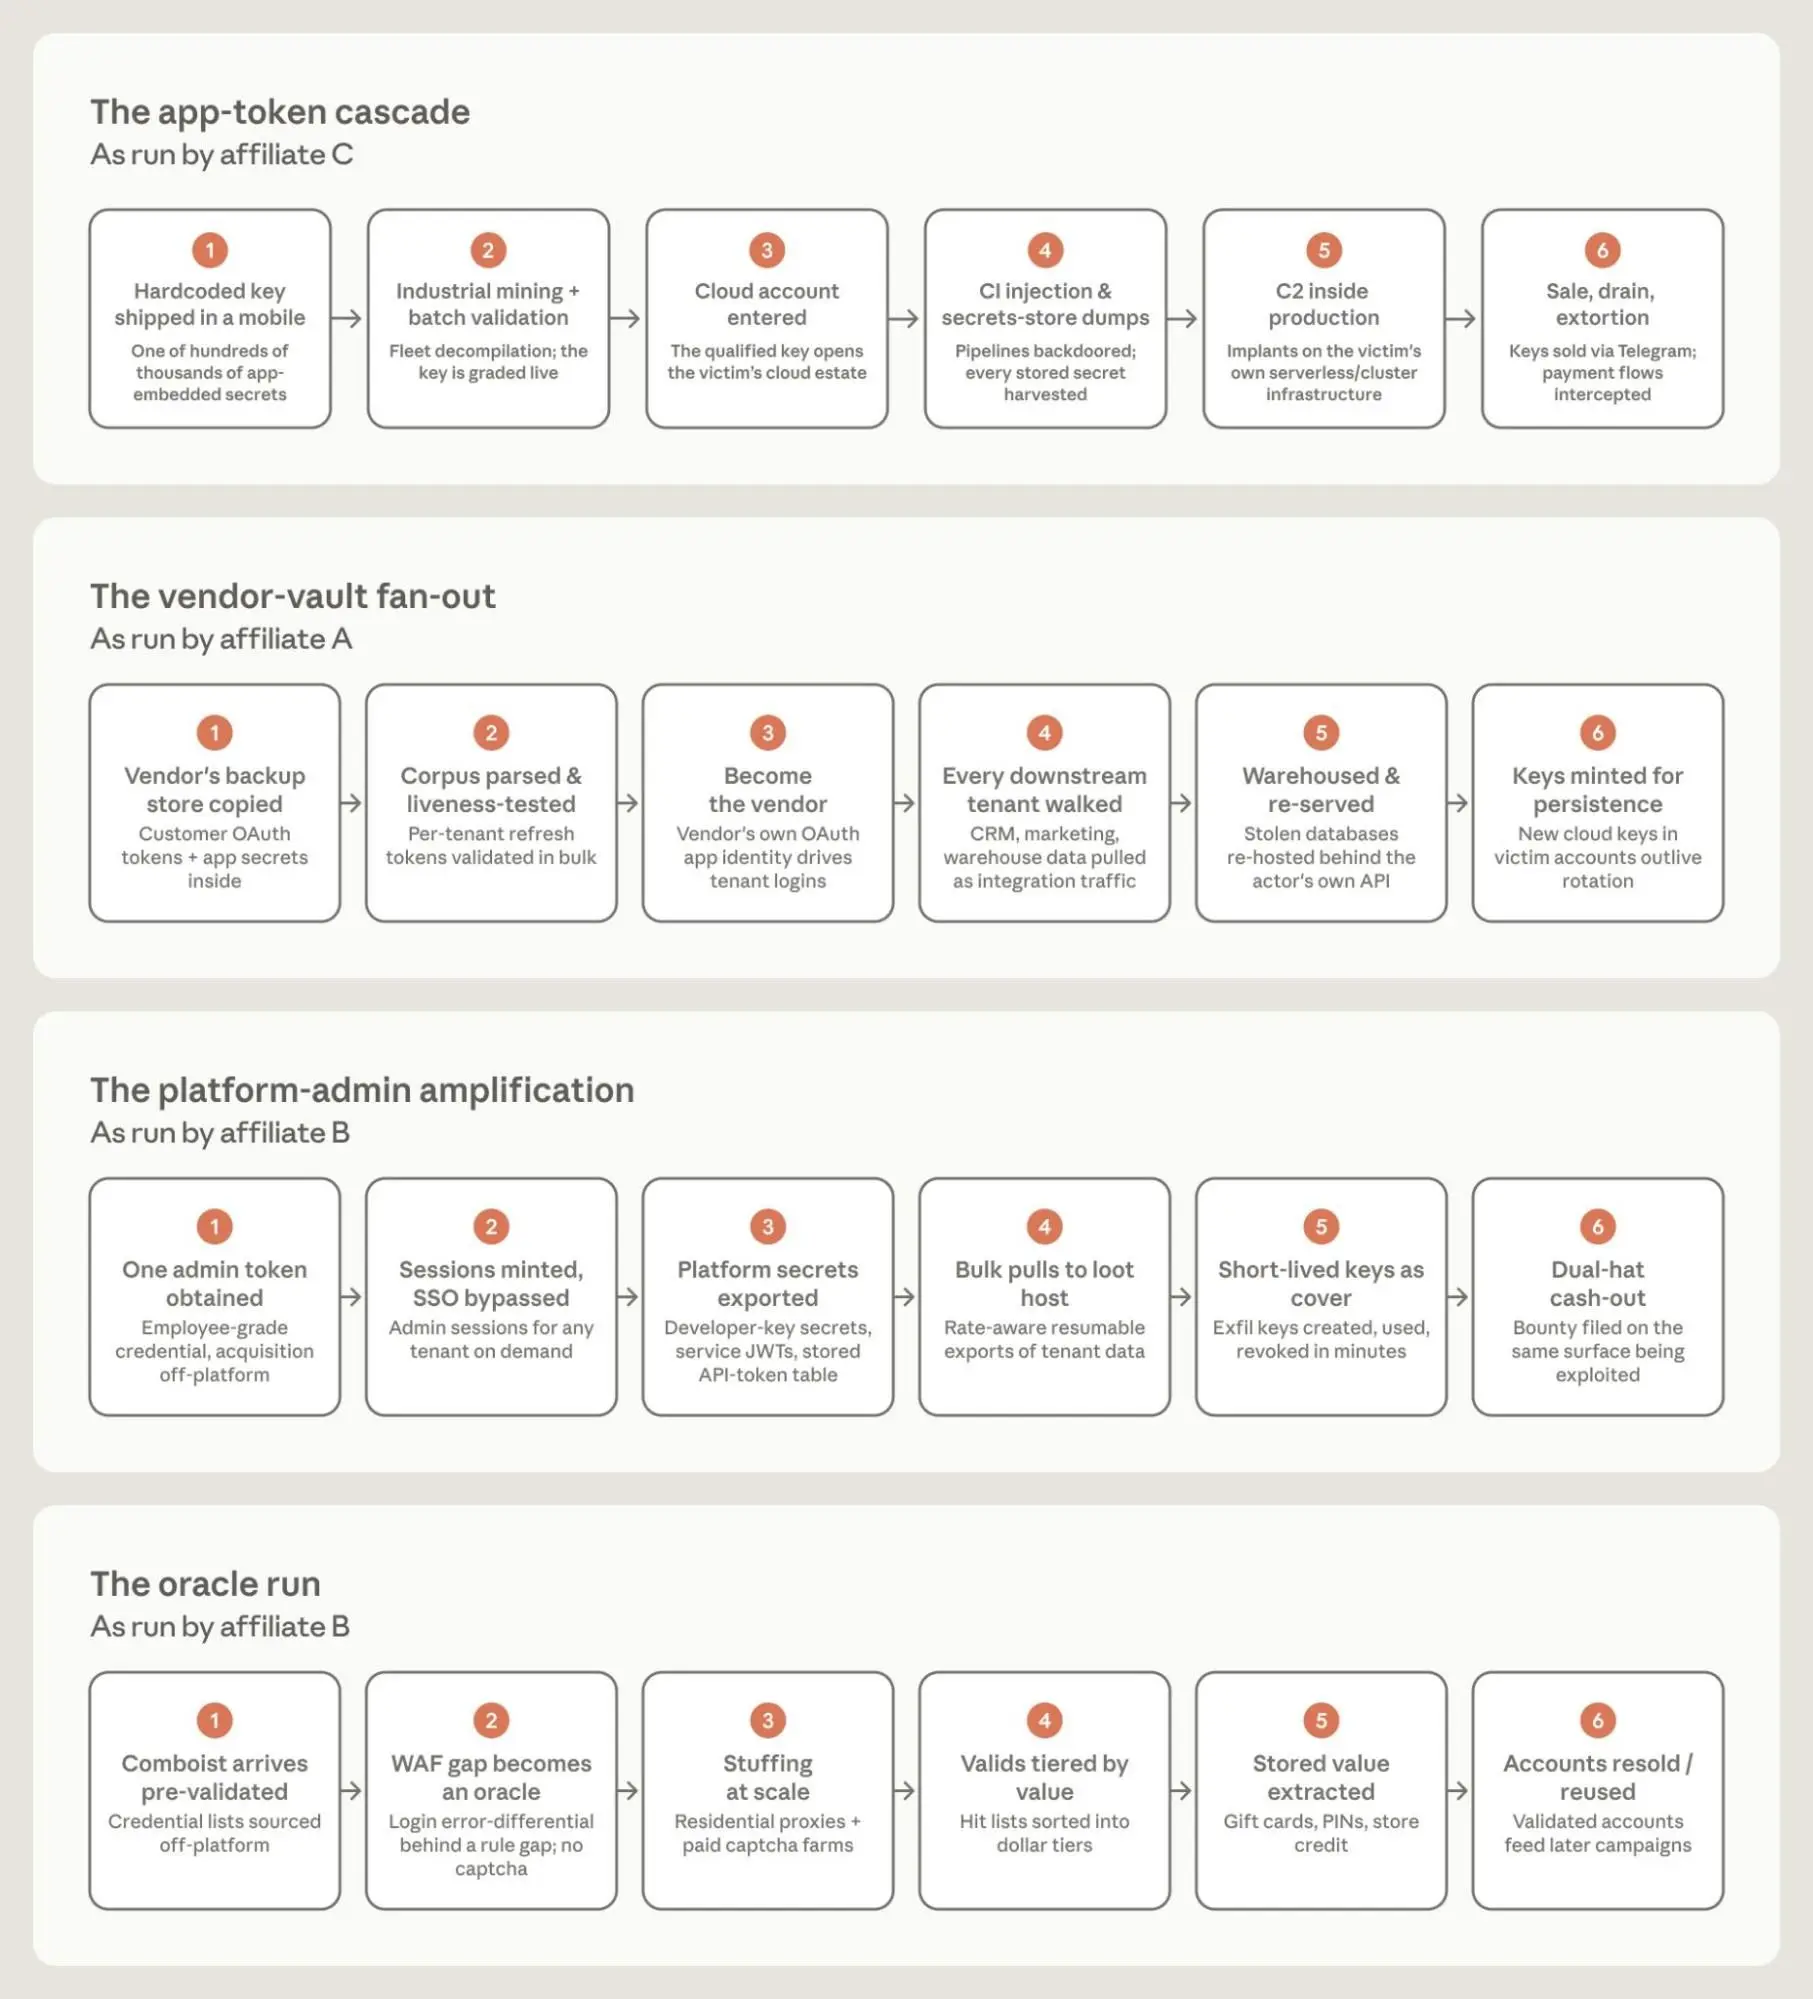
В том же отчёте GTIG описывает отдельный reconnaissance/credential framework, где на открытом C2-сервере позже появилась production-панель для организации и проверки более 23 800 украденных secrets, включая API-ключи облачных и AI-сервисов. Google рассматривает это как переход от пассивных инфостилеров к более активному agentic harvesting.
AI становится и инструментом, и целью атаки
GTIG также наблюдает попытки кражи proprietary models, кода, промптов, API-ключей и доступа к облачным квотам. Скомпрометированные аккаунты могут использоваться не только для похищения данных, но и для несанкционированных дорогих AI-нагрузок — так называемого LLMjacking.
Отдельно Google упоминает UNC6780, которая эксплуатирует open-source supply chain и нацеливается на AI coding assistants и LLM-инструменты безопасности. Модель угроз расширяется: атакуют уже не только production-сервер, но и developer workflow — пакеты, MCP-интеграции, GitHub Actions, аккаунты разработчиков и сами AI-инструменты.
Что меняется для защиты
Главная проблема agentic-атак — скорость. Агент способен без пауз собрать контекст, запустить сканер, разобрать ошибку, переписать команду, изменить маршрут трафика и продолжить. Для SOC это означает, что привычное окно реакции сжимается.
Защите придётся отвечать автоматизацией: более быстрым обнаружением аномалий, жёстким контролем machine identities и API-ключей, сегментацией cloud-ресурсов, короткоживущими credentials и автоматическим containment. Google сообщает, что в описанных случаях отключала связанные assets и обновляла защиту моделей. Более широкий вывод: автономность уже вошла в реальные наступательные сценарии.
GTIG описывает переход от AI-подсказок к автономным наступательным workflow.
- Массовая credential-кампания была спланирована и запущена менее чем за шесть часов.
- Агент сам управлял сканированием, troubleshooting и ротацией IP.
- В отдельном Recon-framework Google наблюдала production-панель с более чем 23 800 harvested secrets.
Почему это важно
Источники и проверка
- Google Threat Intelligence GroupGTIG AI Threat Tracker: From Prompting to Autonomy – The Evolution of Adversarial AI
Комментарии0 комментариев
Комментарии