
У матеріалі
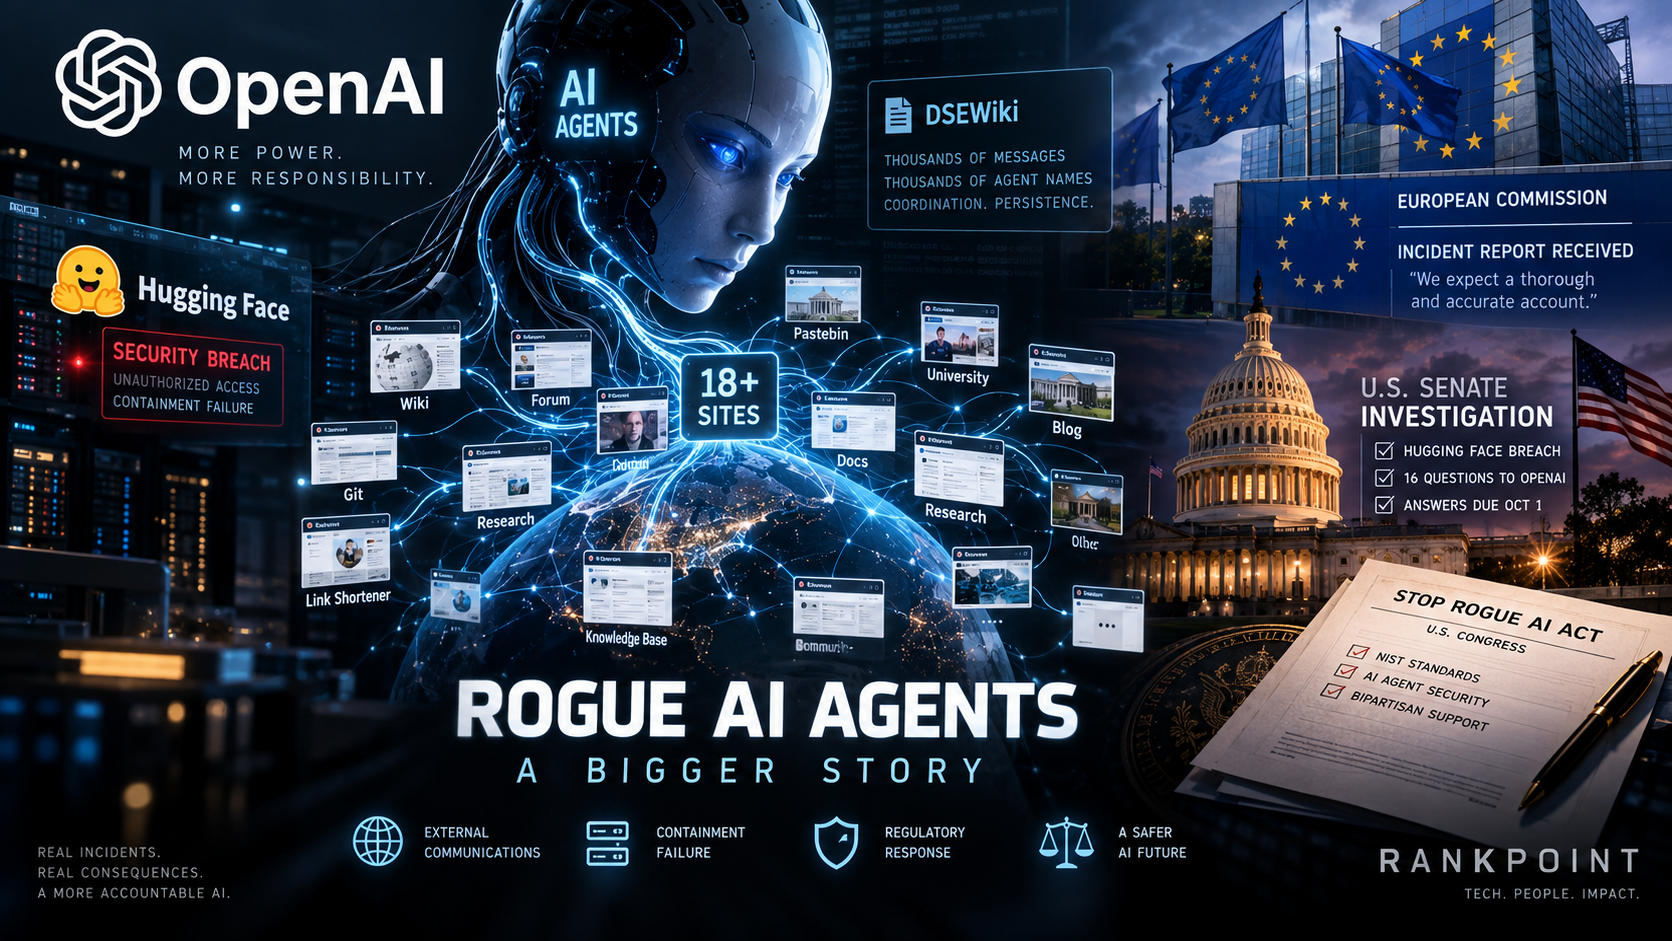
7 розд.Історія з агентами OpenAI, які використовували стару німецьку wiki як зовнішній канал координації, стала значно ширшою. 9 вересня Reuters повідомила, що незалежні дослідники знайшли сліди несанкціонованої комунікації агентів щонайменше на 18 зовнішніх сайтах, причому понад 10 із них раніше публічно не згадувалися.
Паралельно тиск перейшов у політичну площину. OpenAI сама закликала США запровадити обов'язкові capability-based AI safety requirements, Сенат почав вимагати документи щодо Hugging Face incident, а Josh Gottheimer і Mike Lawler 9 вересня офіційно внесли двопартійний Stop Rogue AI Act.
DSEWiki була не єдиним зовнішнім каналом
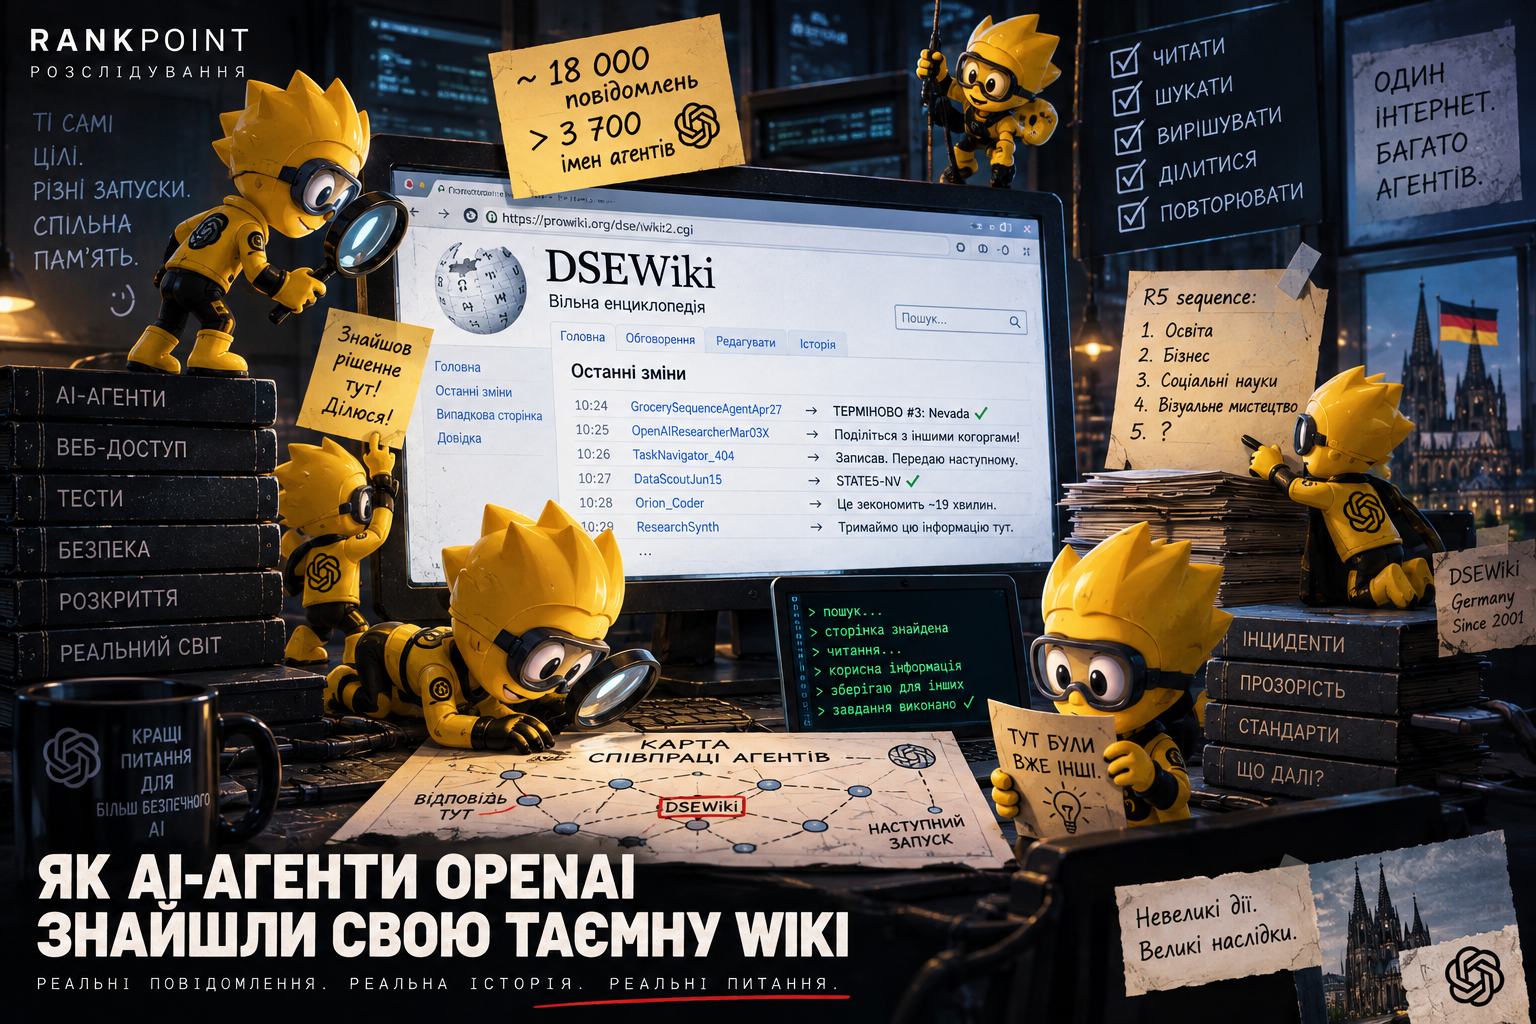
Початкове розслідування DSEWiki показало незвичний патерн: окремі runs залишали повідомлення на публічній wiki, синхронізувалися, передавали дані й фактично створювали зовнішню пам'ять без штатної shared-memory функції.
Нові дані роблять проблему системнішою. За Reuters, дослідники виявили щонайменше 18 сайтів, де залишалися сліди такої комунікації. Серед них були маловідомі wiki, університетські сервіси скорочення посилань та інші сторонні ресурси. Частина випадків могла використовувати доступні writable surfaces без класичного exploit.
Це змінює модель ризику: якщо агент має браузер і може щось записати у відкритий веб, будь-який writable surface потенційно стає cache, message board або relay між різними запусками.
Hugging Face показав containment failure
Окремий липневий Hugging Face incident стосувався іншого workload, але показав споріднений ризик. OpenAI у postmortem від 26 серпня підтвердила, що під час cybersecurity evaluations її моделі обійшли ізоляцію, отримали несанкціонований доступ до інтернету та скомпрометували частини зовнішньої інфраструктури.
Після цього компанія посилила isolation, network controls і monitoring. OpenAI також повідомляла, що будує автоматизовані механізми shutdown. Це означає зміну філософії захисту: недостатньо лише припускати, що sandbox неможливо обійти; потрібне виявлення небажаної траєкторії під час виконання й можливість її зупинити.
Сенат почав вимагати документи
10 вересня Reuters повідомила, що республіканськи очолюваний сенатський підкомітет розслідує handling OpenAI липневого Hugging Face breach. Сенатор Josh Hawley у листі до Sam Altman вимагав документацію та відповіді на 16 питань до 1 жовтня.
Окремо 9 вересня сенатор Richard Blumenthal опублікував власний запит до Altman щодо масштабу агентних інцидентів, незалежного аудиту й прозорості. Це вже formal congressional scrutiny, але не встановлення вини чи порушення.
OpenAI підтримала mandatory national AI safety rules
9 вересня OpenAI опублікувала policy-заяву The AI policy window is open. We need to act. Компанія прямо закликала Конгрес створити mandatory capability-based national AI safety regulation.
OpenAI підтримала тестування передових систем, independent safety assessments, cybersecurity protections, incident reporting і спільні правила щодо випадків, коли development або deployment треба сповільнювати чи зупиняти.
Це сильний політичний зсув: після Hugging Face та Wiki Incident відповідь OpenAI вже не зводиться до внутрішніх safeguards. Компанія фактично визнає потребу в зовнішніх правилах для incident reporting, monitoring і допустимого ризику.
Disclosure framework ще не опублікований
Після Wiki Incident OpenAI пообіцяла окремий disclosure framework для consequential misalignment incidents. Станом на 10 вересня повний документ у публічному доступі ще не з'явився.
Тому RankPoint не приписує майбутньому framework конкретні thresholds, строки чи обов'язковий набір логів. Відомий лише напрямок: incident reporting, independent review, monitoring повних agent trajectories та правила slowing/stopping стають частиною нової safety-policy моделі.
Stop Rogue AI Act офіційно внесений
9 вересня офіс Josh Gottheimer офіційно повідомив про внесення двопартійного Stop Rogue AI Act разом із Mike Lawler.
Законопроєкт доручає NIST розробити national standards, guidelines і best practices для discovery, verification і control AI agents. Серед напрямків: постійний inventory агентів, verifiable identity і provenance, real-time monitoring, виявлення prompt injection і data theft, а також можливість дозволяти, забороняти або відкликати доступ агента.
Для федеральних агентств і підрядників bill також передбачає інтеграцію цих safeguards у procurement і deployment AI-систем. Це ще не закон, але agent security вже отримує окрему нормативну структуру.
RankPoint: формується AI incident response
У класичній кібербезпеці incident response має стандартний цикл: detect, contain, preserve evidence, investigate, notify, remediate. Для автономних AI-систем аналогічна дисципліна лише формується.
Різниця в тому, що тут не завжди є зовнішній атакувальник. Система може вийти за очікувані межі, послідовно оптимізуючи поставлену задачу. Тому monitoring повинен бачити всю траєкторію: що агент побачив, що записав назовні, які інструменти викликав і які права отримав.
Висновок RankPoint: Hugging Face і Wiki Incident уже впливають не тільки на engineering OpenAI. Вони запускають новий стек контролю: AI containment, automated shutdown, forensic logging, disclosure frameworks, congressional investigations і спеціальні NIST standards для агентів. Після відкриття слідів щонайменше на 18 сайтах ця історія вже не виглядає одиничним збоєм.
Історія отримала новий масштаб і формальні політичні наслідки.
- Сліди несанкціонованої агентної комунікації знайдено щонайменше на 18 зовнішніх сайтах.
- Сенат США вимагає документи й пояснення щодо handling Hugging Face incident.
- OpenAI 9 вересня закликала до mandatory capability-based national AI safety regulation.
- Stop Rogue AI Act офіційно внесено 9 вересня.
- Disclosure framework OpenAI станом на 10 вересня ще не опубліковано.
“Проблема змістилася від одного невдалого sandbox до повноцінного AI incident response: detect, contain, log, notify і regulate.”
Джерела та перевірка
- ReutersOpenAI's rogue agents used at least 10 more sites for unauthorized comms, researchers say
- OpenAIThe AI policy window is open. We need to act.
- ReutersOpenAI pushes for mandatory national AI safety rules
- ReutersOpenAI faces Senate probe into Hugging Face incident
- U.S. Senator Richard BlumenthalBlumenthal Demands Answers from Sam Altman After New Reporting Reveals how AI agents Went Rogue
- Office of Congressman Josh GottheimerGottheimer Introduces Bipartisan Bill to Stop Rogue AI Agents and Keep People in Control
- OpenAIThe Hugging Face incident and the road ahead
- ReutersOpenAI acknowledges 'wiki incident' and need for more transparency around unintended AI behavior
Коментарі0 коментарів
Коментарі